题目给了一个流量包
wireshark 打开
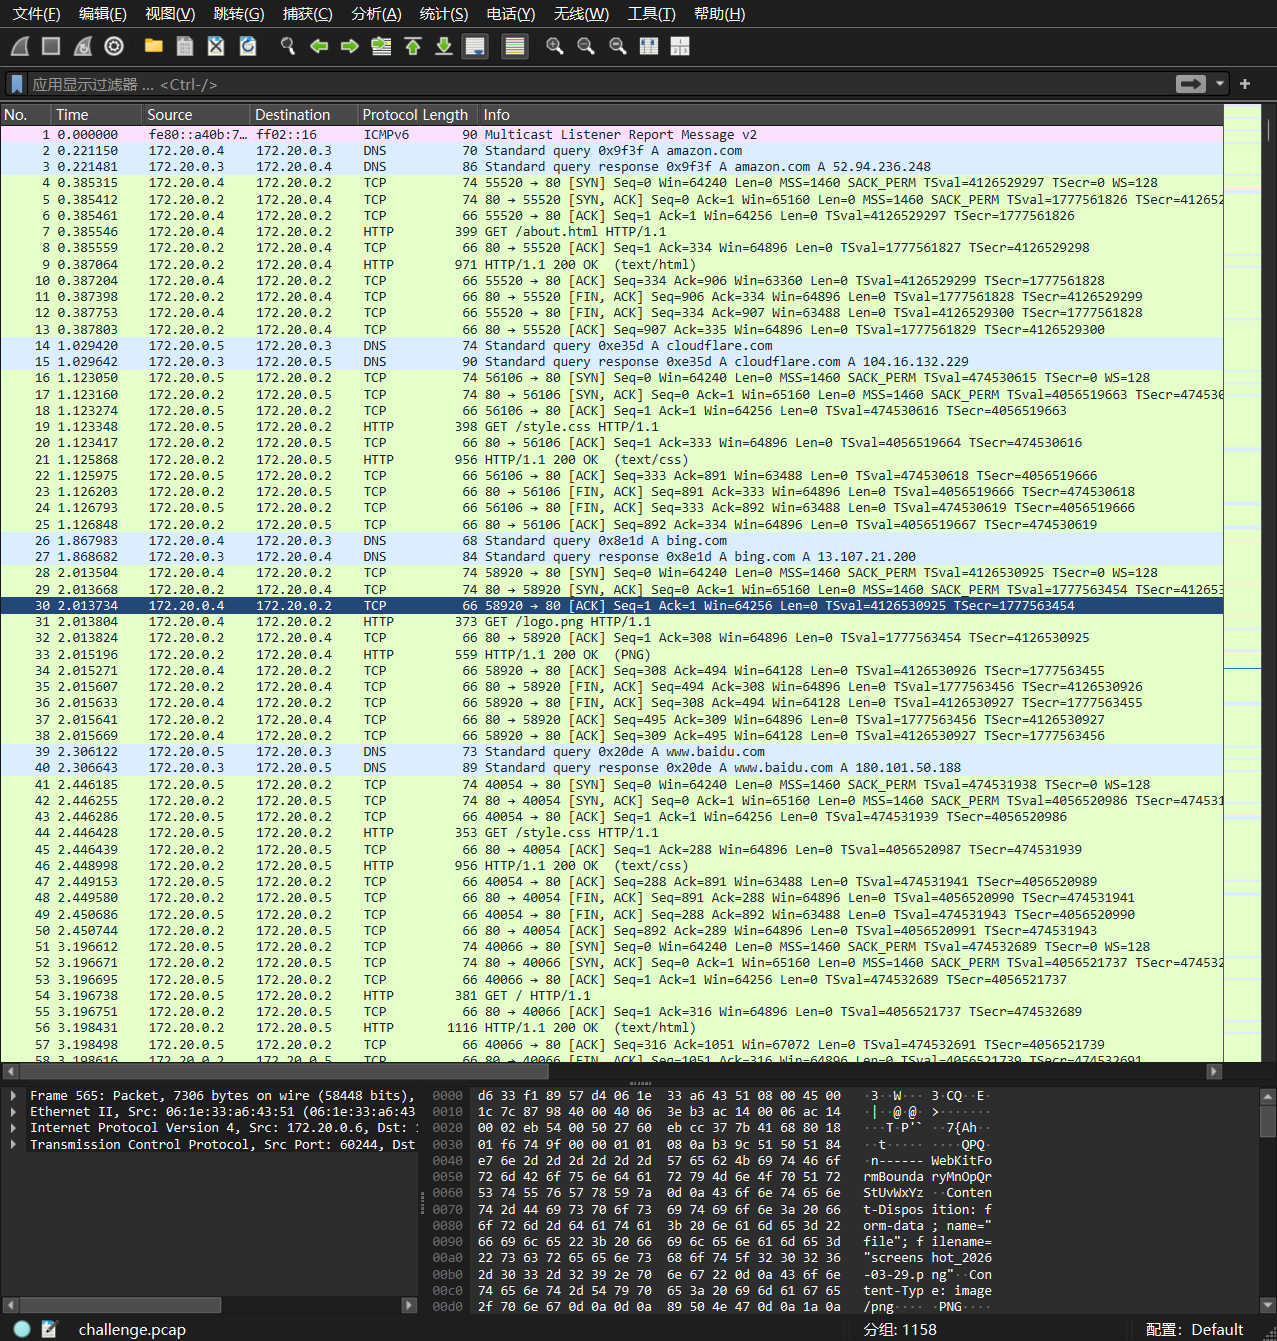
过滤 http 看一下先,只有一个 POST 请求,其余都是对静态页面的 GET,172.20.0.6 是唯一异常主机
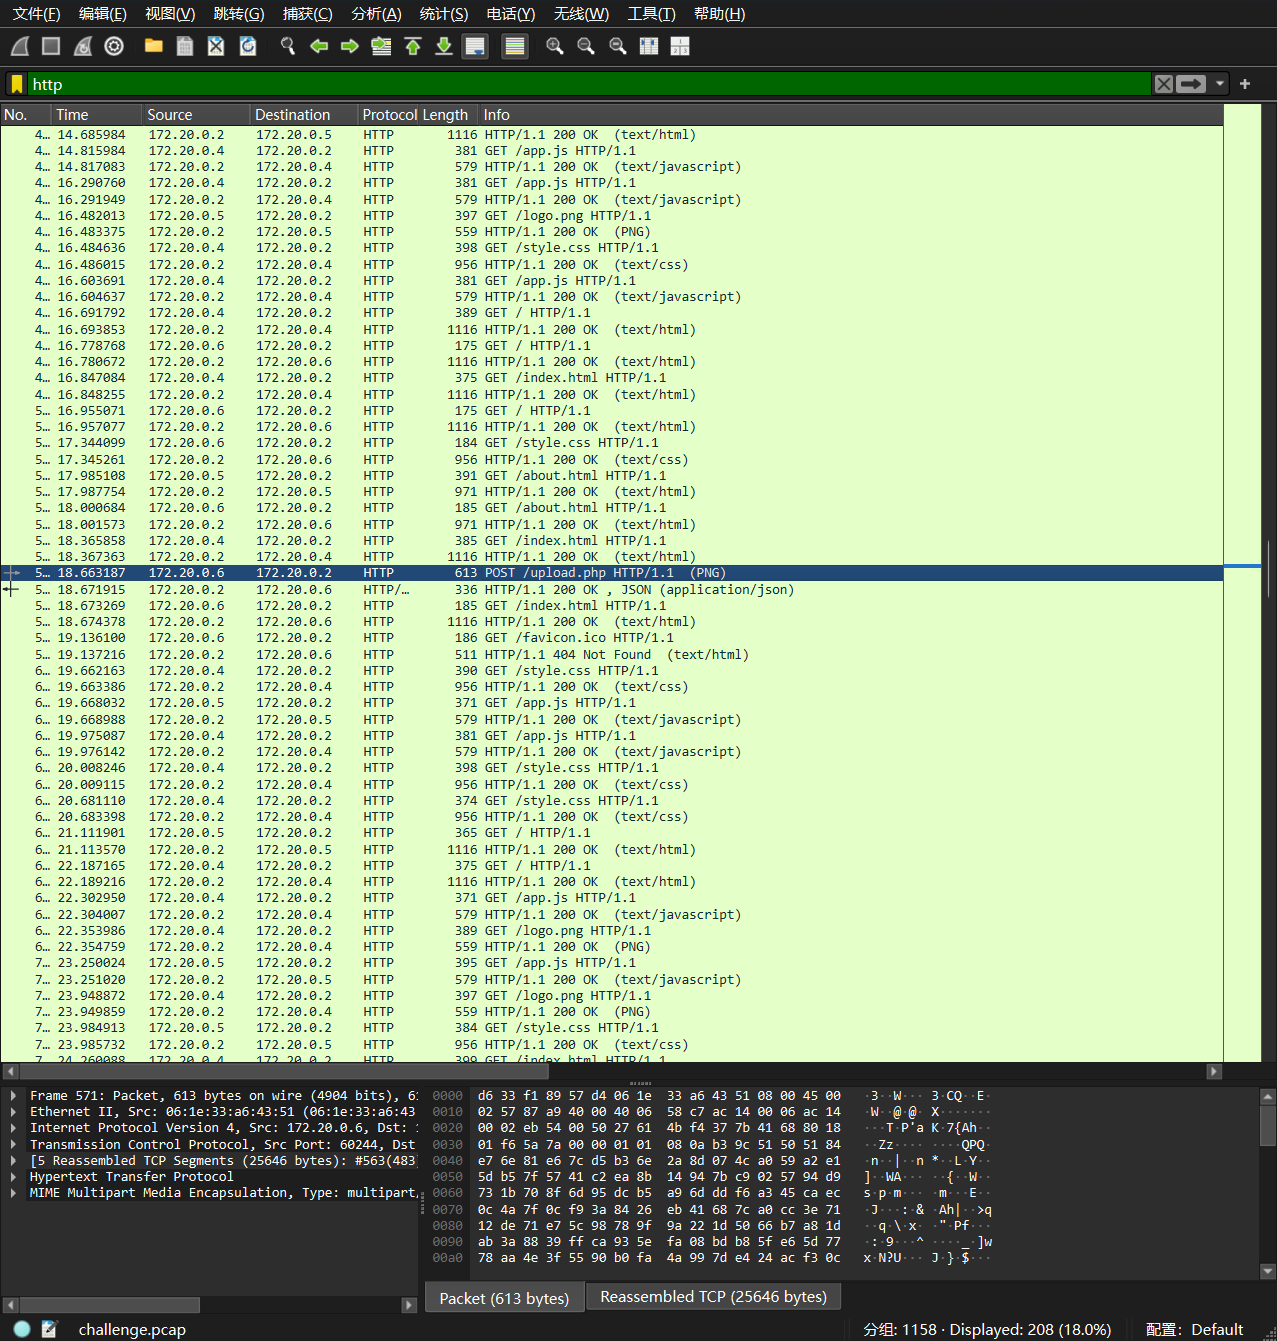
追踪流
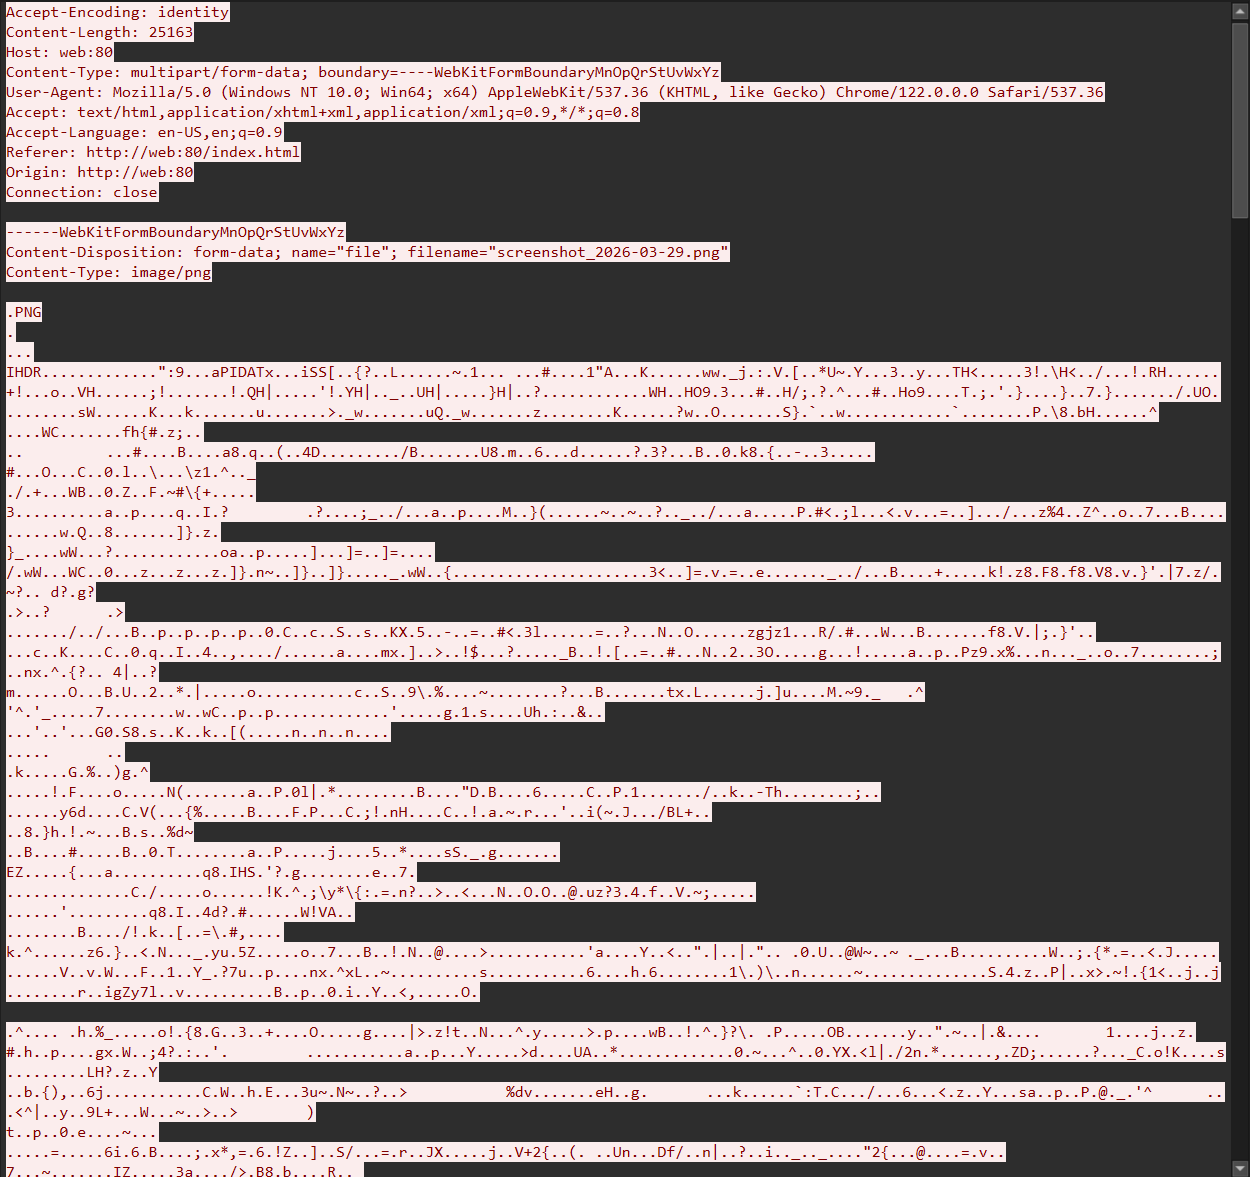
发现里面的图片,直接导出来
拿到这个图片后无明文泄露,那么启动 stegsolve,如下设置
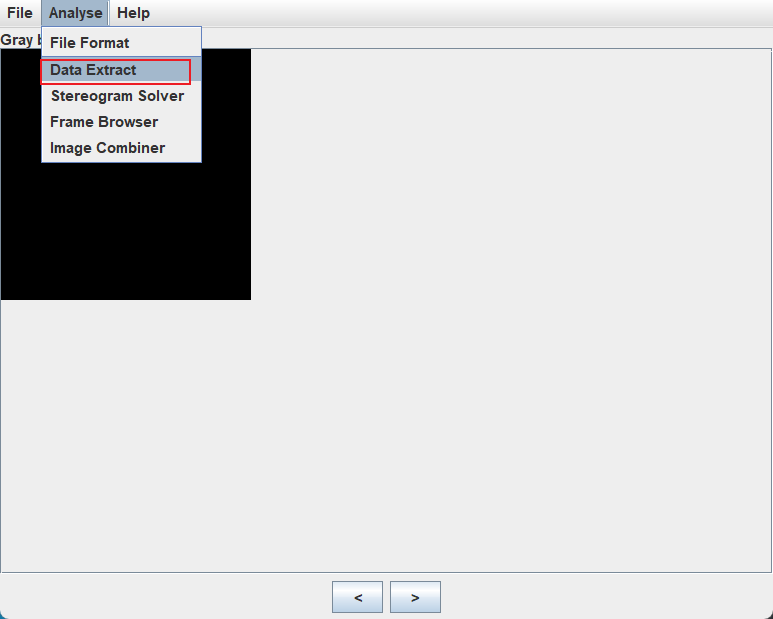
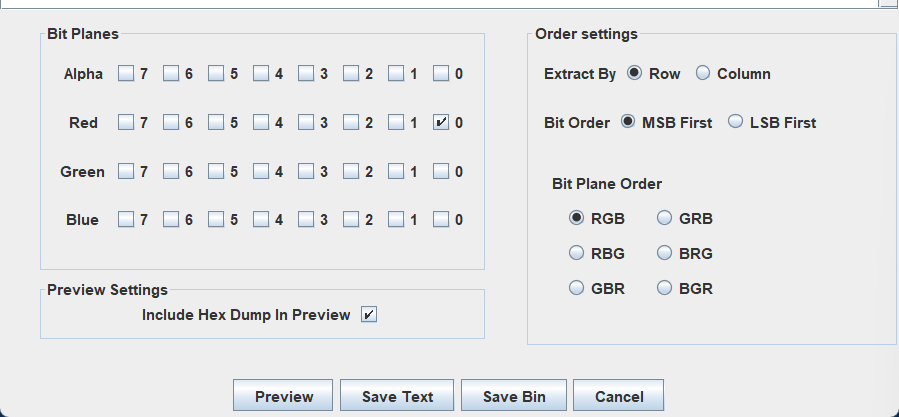
点击 preview,看文件头部,flag 有了
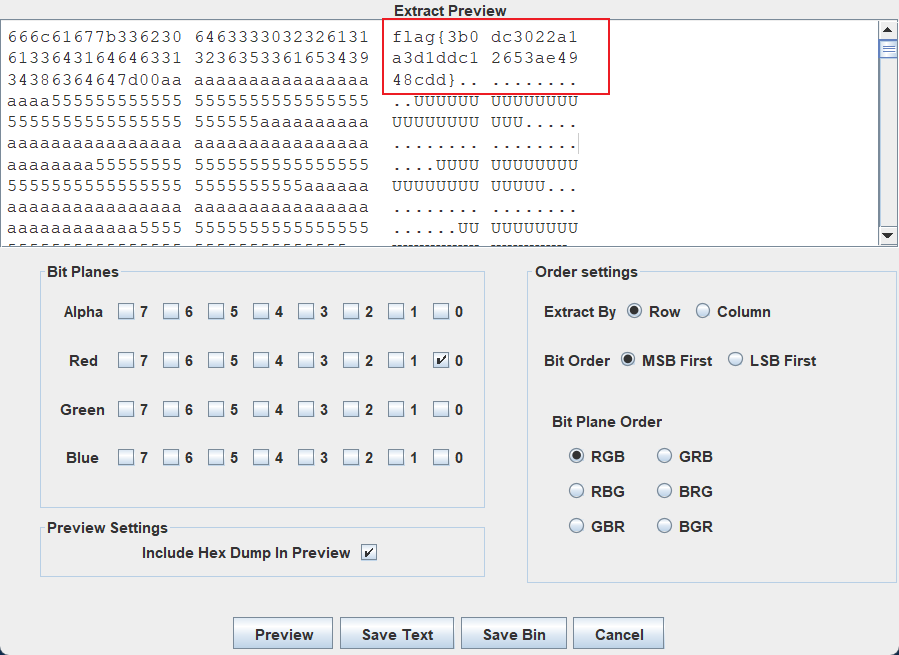
flag{3b0dc3022a1a3d1ddc12653ae4948cdd}
题目给了一个流量包
wireshark 打开
过滤 http 看一下先,只有一个 POST 请求,其余都是对静态页面的 GET,172.20.0.6 是唯一异常主机
追踪流
发现里面的图片,直接导出来
拿到这个图片后无明文泄露,那么启动 stegsolve,如下设置
点击 preview,看文件头部,flag 有了
flag{3b0dc3022a1a3d1ddc12653ae4948cdd}